挑战来源:https://vsec.blockharbor.io/
Challeng website:https://proving-grounds.blockharbor.io/
由于官方的在线似乎要$79,我是用yichen师傅的docker版本:https://github.com/yichen115/UDSCTF
Getting Started
Can you find the interface?
1 | What is the name of the CAN interface available on the virtual terminal? |
在页面:https://core.ed.vsec.blockharbor.io/block/test?tab=Simulations
打开uds challenge
使用ip link查到CAN interface为vcan0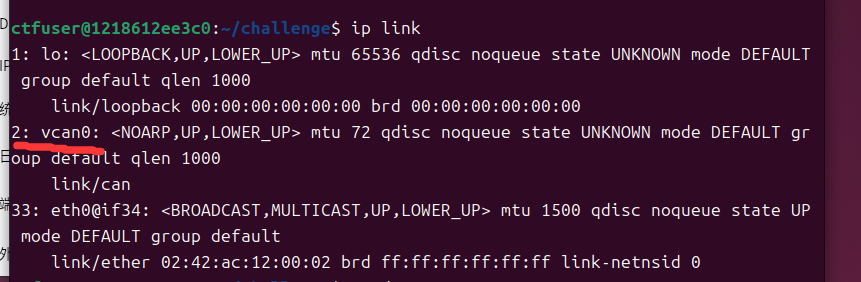
UDS Challenge
VIN获取
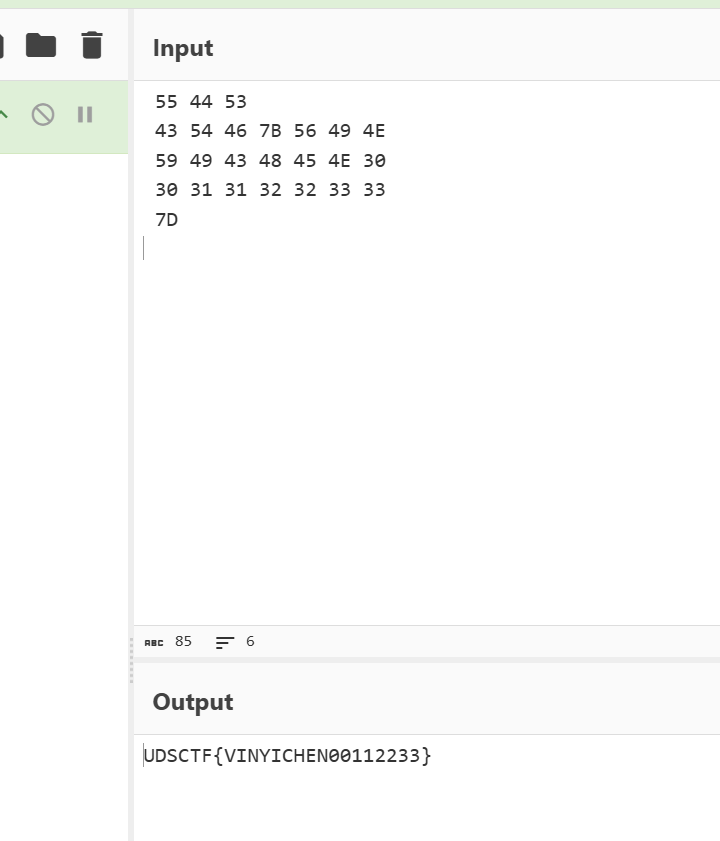
题目:Retrieve the VIN of the simulation using UDS.
需要使用22UDS服务读取VIN码(VIN码:车辆识别码,俗称车架号,由17位字符(字母+数字)组成,每辆车独一无二)
0xF190代表VIN码请求,22为SID(服务号),F190为DID(数据标识符)
VIN比较长,所以需要一次请求,多帧响应,使用流控帧(FC)和连续帧(CF)
第一条7df#0322f190:发送一个UDS请求:读取VIN(DID=F190)
CAN ID:7DF(功能地址:广播给所有ECU)
数据部分:03 22 F1 90(ISO-TP单帧结构:[PCI][DATA…])
03是什么? PCL(Protocol Control Information)是相当于发送数据协议的指示
0x03 = 单帧 + 长度三字节(高4位0表示单帧,低四位3表示后面有3字节数据)
22 F1 90是什么? 22:服务号(ReadDataByIdentifier),F1 90:DID(VIN)
第二条:7E0#3000000000000000:这是ISO-TP Flow Control帧(FC)
7E0:ECU接收ID(Request ID)
FC结构:[PCI][BlockSize][STmin]…
PCL:
| 值 | 含义 |
|---|---|
| 30 | 继续发送 |
| 31 | 等待 |
| 32 | 中止 |
完整流程:
1 | 1. 我 → ECU |
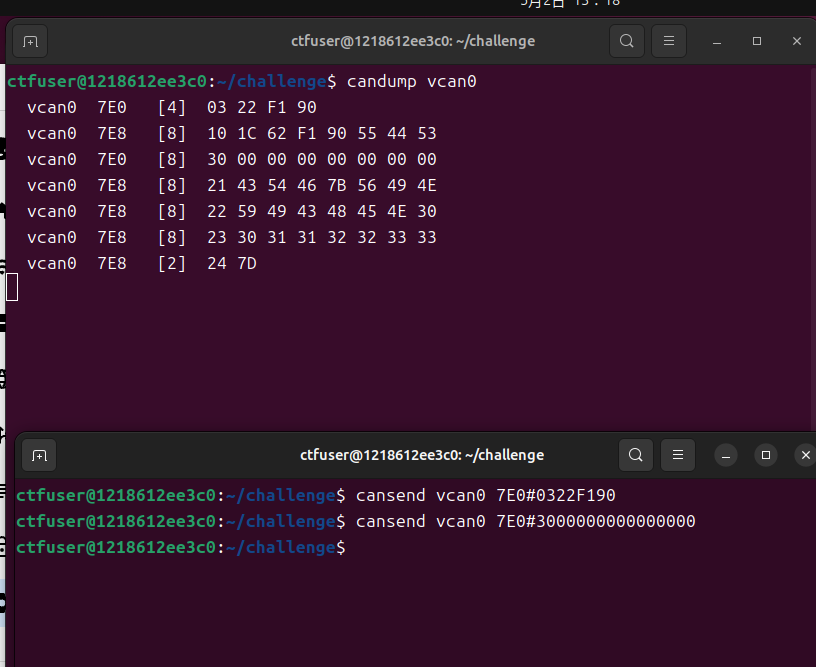
接收到:
1 | vcan0 7E0 [4] 03 22 F1 90 |
10 1C:(第一帧、高四位=1),1C:总长度 = 1C = 28字节
去除UDS响应头62 F1 90
21 42:去除21,(序号为1)
Level1 flag 获取 (安全级别1)
描述:需要理解 UDS 安全访问机制,完成 seed-key 交换,通过安全访问 Level1 后读取 DID:C1C2
UDS安全访问机制
UDS安全访问机制就是SecurityAccess,SID = 0x27,作用是:在执行敏感诊断操作前,先让测试仪“解锁ECU”
典型的敏感操作包括:刷写固件、写入数据、清除故障码、执行例程、控制ECU行为等
- 核心流程:Seed-Key
这不是一个账号密码,而是一个挑战-响应机制
流程如下:
1 | Tester -> ECU: 27 01 |
27:SecurityAccess 服务
67:0x27的正响应,0x27 + 0x40 = 0x67
| 子功能 | 含义 |
|---|---|
| 0x01 | 请求 Level 1 seed |
| 0x02 | 发送 Level 1 key |
| 0x03 | 请求 Level 2 seed |
| 0x04 | 发送 Level 2 key |
| 0x05 | 请求 Level 3 seed |
| 0x06 | 发送 Level 3 key |
| 奇数为请求seed | |
| 偶数为发送key |
seed为ECU返回给tester的随机数,例如67 01 A1 B2 C3 D4
seed = A1 B2 C3 D4
key是测试仪根据seed计算出来的结果,然后发回给ECU,如果匹配则解锁成功
响应情况:
1 | 请求: 27 01 |
若key成功:
1 | 请求:27 02 xx xx xx xx |
若key失败:
1 | 响应:7F 27 35 |
| 响应码 | 含义 |
|---|---|
| 0x35 | InvalidKey,key 错误 |
| 0x36 | ExceedNumberOfAttempts,尝试次数过多(ECU有锁定时间) |
| 0x37 | RequiredTimeDelayNotExpired,延时未结束 |
| 0x24 | RequestSequenceError,流程顺序错误 |
| 0x12 | SubFunctionNotSupported,子功能不支持 |
| 0x22 | ConditionsNotCorrect,条件不满足 |
不同安全等级对应不同权限。(由具体厂商定义)
例如:
| 等级 | 可能权限 |
|---|---|
| Level 1 | 读取扩展数据、普通测试 |
| Level 2 | 写配置、执行部分例程 |
| Level 3 | 进入编程会话、刷写固件 |
| Level 4+ | 厂商/产线/高权限功能 |
要完成这个题目,通过安全访问 Level1
所以需要发送指令27 01,加上ISO-TP单帧长度字节:7E0#022701
1 | vcan0 7E0 [3] 02 27 01 |
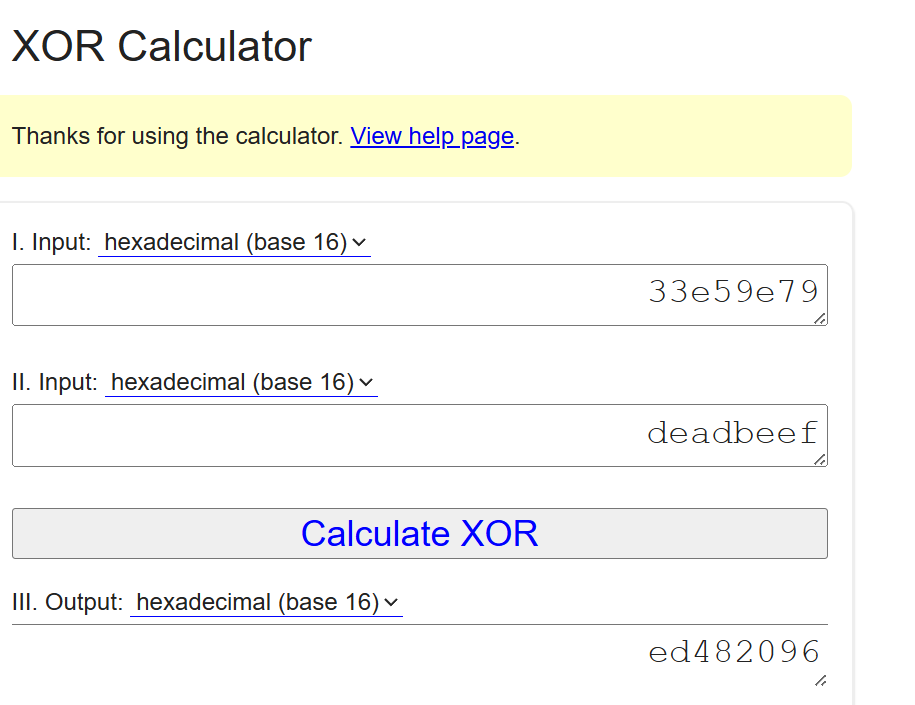
与key(0xdeadbeef)异或之后得到ed482096,然后发送即可收到成功响应
1 | vcan0 7E0 [7] 06 27 02 ED 48 20 96 |
然后就可以去获取标识符C1C2对应内容
1 | vcan0 7E0 [4] 03 22 C1 C2 |
拿到第一帧:10 1E表示首帧,1E表示总长度30字节
下一步发送流控帧 FC,让ECU继续发送后续连续帧
cansend vcan0 7E0#3000000000000000
1 | vcan0 7E0 [4] 03 22 C1 C2 |
注意这里的30 00 00 00 00 00 00 00
现在进行逐字节解析:
第一个30:Flow Control(FC)这不是普通数据,而是流控控制消息30 00 00 的格式是:
| 字节 | 含义 |
|---|---|
| 0x30 | Flow Control + Continue To Send (CTS) |
| 0x00 | Block Size(一次允许发送多少帧) |
| 0x00 | Separation Time(帧间隔) |
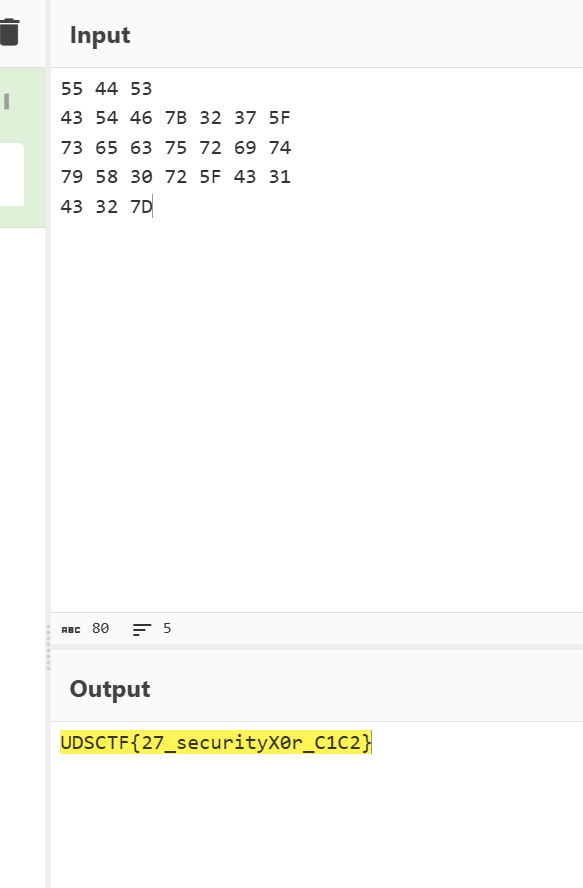
27 Level3 flag 获取 (安全级别3)
描述: 需要切换到编程会话,并使用更复杂的密钥算法,通过安全访问 Level3 后读取 DID:C1C2
切换到编程会话:7E0#021002
02:ISO-TP单帧长度,表示后面有2个字节
10:UDS服务号,0x10 = DiagnosticSessionControl(诊断会话控制),相当于切换会话
02:子功能,0x02 = Programming Session(编程会话)
成功效应:50 02
50 = 0x10 + 0x40(正响应)
02 = 编程会话
1 | vcan0 7E0 [3] 02 10 02 |
请求seed:022703
用给定算法算出key
1 | # 步骤3: 计算级别3 key (复杂算法) |
发送回ECU验证:06270679278C05
然后获取D1D2数据:
cansend vcan0 7E0#0322D1D2
cansend vcan0 7E0#3000000000000000
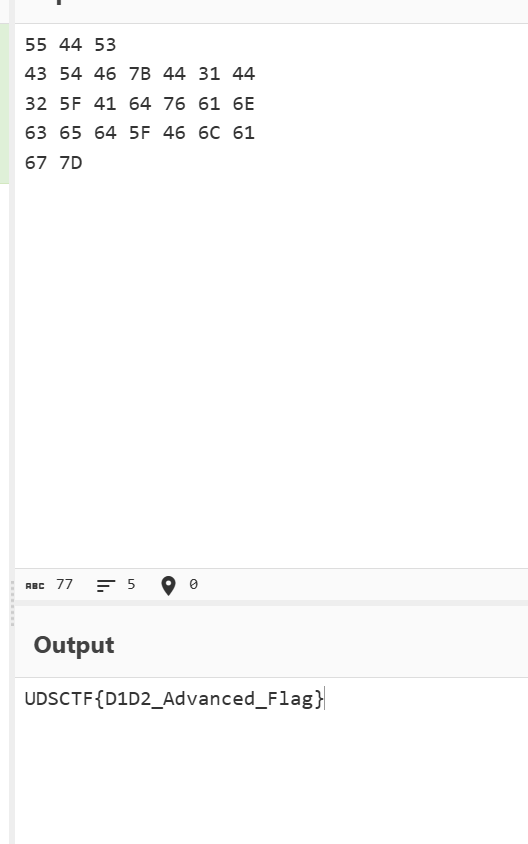
dump 内存获取 flag (安全级别5 + 内存dump)
描述: 最高难度的挑战,需要完成级别 5 安全访问,然后通过 0x23 服务 dump 内存寻找 flag
获取级别5seed,然后计算出密钥,通过认证
1 | vcan0 7E0 [3] 02 27 05 |
然后通过 0x23 服务 dump 内存寻找 flag
通过认证解锁后,使用ReadMemoryByAddress按地址范围读取内存,最后在dump数据搜索flag
0x23 = ReadMemoryByAddress:地址 + 长度,而非通过DID读取
0x22为通过DID读取,这是它们的区别
1 | # 使用0x23 ReadMemoryByAddress服务 |
复位启动 flag 获取
1 | cansend vcan0 7E0#021101 |